Domain sicherheitsmanagementsysteme.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsmanagementsysteme.de um.
Sind Sie am Kauf der Domain
sicherheitsmanagementsysteme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsmanagementsysteme.de kaufen?
Wie können Unternehmen ihre administrativen Prozesse effizienter gestalten und gleichzeitig die Datenschutzrichtlinien einhalten?
Unternehmen können ihre administrativen Prozesse effizienter gestalten, indem sie auf digitale Tools und Automatisierung setzen. Durch die Implementierung von Datenschutzmaßnahmen wie Verschlüsselung, Zugriffskontrollen und regelmäßige Schulungen können sie gleichzeitig die Datenschutzrichtlinien einhalten. Zudem ist es wichtig, regelmäßige Audits durchzuführen, um sicherzustellen, dass alle Prozesse den gesetzlichen Anforderungen entsprechen. **
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **


Ähnliche Suchbegriffe für Datenschutzrichtlinien
Top-Angebote
Produkte zum Begriff Datenschutzrichtlinien:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Maßnahmen, um die Datenschutzrichtlinien in einem Unternehmen oder einer Organisation zu gewährleisten?
Die wichtigsten Maßnahmen sind die Implementierung einer Datenschutzrichtlinie, Schulungen für Mitarbeiter zum Umgang mit personenbezogenen Daten und die regelmäßige Überprüfung und Aktualisierung der Datenschutzmaßnahmen. Zudem ist die Ernennung eines Datenschutzbeauftragten und die Einhaltung gesetzlicher Vorgaben wie der DSGVO entscheidend. Es ist wichtig, Datenschutz als integralen Bestandteil der Unternehmenskultur zu etablieren und Datenschutzverletzungen umgehend zu melden und zu beheben. **
-
Wie kann der Datenrettungsprozess in Bezug auf die IT-Sicherheit und Datenschutzrichtlinien optimiert werden?
Der Datenrettungsprozess kann optimiert werden, indem klare Richtlinien und Verfahren für die Datenwiederherstellung festgelegt werden, die den IT-Sicherheitsstandards und Datenschutzrichtlinien entsprechen. Es ist wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für die richtige Handhabung von Daten und den Umgang mit Datenverlust zu gewährleisten. Die Implementierung von Verschlüsselungstechnologien und Zugriffskontrollen kann dazu beitragen, die Sicherheit der wiederhergestellten Daten zu gewährleisten. Darüber hinaus ist die regelmäßige Überprüfung und Aktualisierung der Datenrettungsprozesse und -richtlinien entscheidend, um sicherzustellen, dass sie den sich ständig ändernden Sicherheits- und Datenschutzanforderungen entsprechen. **
-
Wie kann man die Sicherheit in einem Gebäude verbessern, ohne gegen Datenschutzrichtlinien zu verstoßen?
Man kann die Sicherheit in einem Gebäude verbessern, indem man auf technologische Lösungen wie Zutrittskontrollsysteme setzt, die personenbezogene Daten verschlüsseln und nur autorisierten Personen Zugang gewähren. Des Weiteren können regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken beitragen. Zudem ist es wichtig, Datenschutzrichtlinien einzuhalten und transparent mit den erhobenen Daten umzugehen. **
-
Muss der Familienmanager der PS4 den Datenschutzrichtlinien zustimmen?
Ja, der Familienmanager der PS4 muss den Datenschutzrichtlinien zustimmen, da er Zugriff auf persönliche Daten und Informationen der Familienmitglieder hat. Durch die Zustimmung zu den Datenschutzrichtlinien bestätigt der Familienmanager, dass er sich der Verwendung und dem Schutz dieser Daten bewusst ist. **
Was sind mögliche Bedenken hinsichtlich der neuen Datenschutzrichtlinien?
Mögliche Bedenken hinsichtlich der neuen Datenschutzrichtlinien könnten sein, dass die Privatsphäre der Nutzer nicht ausreichend geschützt wird, dass Unternehmen Schwierigkeiten haben, die komplexen Vorschriften einzuhalten und dass die Umsetzung der Richtlinien zu hohen Kosten führen könnte. **
Wie können Unternehmen ihre internen Berechtigungen effektiv verwalten, um die Sicherheit und Datenschutzrichtlinien zu gewährleisten?
Unternehmen können interne Berechtigungen effektiv verwalten, indem sie klare Richtlinien und Rollen definieren, regelmäßige Schulungen für Mitarbeiter durchführen und Zugriffsrechte regelmäßig überprüfen und aktualisieren. Durch die Implementierung von Zugriffskontrollen und Monitoring-Tools können Unternehmen sicherstellen, dass nur autorisierte Personen auf sensible Daten zugreifen können, um die Sicherheit und Datenschutzrichtlinien zu gewährleisten. Eine regelmäßige Überprüfung und Aktualisierung der Berechtigungen sowie die Implementierung von Multi-Faktor-Authentifizierung können zusätzlich dazu beitragen, potenzielle Sicherheitslücken zu minimieren. **
Top-Angebote
Produkte zum Begriff Datenschutzrichtlinien:
-
AIDA64 Network AuditAIDA64 Network Audit – Hard- und Software aller Windows-PCs automatisch inventarisieren Mit AIDA64 Network Audit erfassen Sie die komplette Hard- und Software aller Windows-Rechner im Firmennetz – vom Arbeitsspeicher jedes Clients bis zur installierten Software auf dem Server. Die Lösung richtet sich an IT-Abteilungen, Systemhäuser und Managed Service Provider, die ihre Infrastruktur dokumentieren, Lizenzen im Blick behalten und Hardware-Investitionen planen müssen. Ihr größter Vorteil: Die Inventarisierung läuft per Kommandozeile vollautomatisch und speichert die Ergebnisse direkt in einer SQL-Datenbank. Network Audit ist die auf Inventar spezialisierte Edition der AIDA64-Produktfamilie und gehört zu den gefragtesten IT-Tools für Netzwerkadministratoren . Schnellnavigation Funktionen Für wen? Editionen Lieferung Lizenz Systemanforderungen FAQ Netzwerk-Inventarisierung mit AIDA64: Funktionen und Nutzen Statt jeden Rechner einzeln zu prüfen, sammelt AIDA64 Network Audit die Daten zentral ein und bereitet sie für Entscheidungen auf. Laut Hersteller greift die Hardware-Erkennung auf eine Datenbank mit über 250.000 Einträgen zurück. Hardware-Inventar ohne Schraubenzieher Prozessor, Arbeitsspeicher, Festplatten, Mainboard und Peripherie werden exakt erkannt, ohne ein Gehäuse zu öffnen. Ideal für die Planung von Aufrüstungen und Neuanschaffungen. Software- und Lizenzüberblick Installierte Programme, Lizenzschlüssel, Dienste, Autostart-Einträge und Windows-Einstellungen landen in einer Liste. Unlizenzierte oder vergessene Software fällt sofort auf. Vollautomatisch per Kommandozeile Per Anmeldeskript oder geplantem Task läuft das Audit auf jedem Client im Hintergrund. Niemand muss vor Ort sein oder einen Rechner anfassen. Berichte in CSV, XML oder SQL Ergebnisse speichern Sie in offenen Formaten oder direkt in einer SQL-Datenbank, etwa zur Weiterverarbeitung in Ihrem Ticket- oder Asset-System. Audit Manager mit Statistiken Der Audit Manager wertet alle Snapshots aus und zeigt in Diagrammen, wie Hardware und Software im Netzwerk verteilt sind. Änderungen sofort erkennen Der Change Manager vergleicht Snapshots verschiedener Zeitpunkte. Netzwerk-Warnungen melden in Echtzeit, wenn Hardware ausgebaut oder Software installiert wird. So sehen Sie zum Beispiel auf einen Blick, auf wie vielen Rechnern noch eine veraltete Version von Microsoft Office läuft und wo ein Update oder eine Neulizenzierung ansteht. Für wen eignet sich AIDA64 Network Audit? IT-Abteilungen im Mittelstand Vollständige Bestandsaufnahme für Budgetplanung, Lizenzaudits und Hardware-Erneuerung. Systemhäuser & MSPs Kundennetze dokumentieren, Änderungen nachweisen und Angebote auf Basis echter Daten erstellen. Behörden & Schulen Nachvollziehbare Inventarlisten für Prüfungen und Ausschreibungen. Lizenziert wird nach Anzahl der erfassten Rechner. Inventarisiert werden dabei nicht nur Arbeitsplätze, sondern auch Systeme mit Windows Server bis zur Version 2022. Wichtig: Network Audit erfasst und überwacht, steuert aber keine Rechner fern. Wer zusätzlich Support am Bildschirm der Anwender leisten möchte, kombiniert das Audit mit einer passenden Fernwartungssoftware oder wählt die Business Edition. AIDA64 Network Audit im Vergleich zu Extreme, Engineer und Business Network Audit ist auf Inventarisierung spezialisiert. Benchmarks, Stabilitätstests und Fernsteuerung bieten die anderen Editionen. Funktion AIDA64 Extreme AIDA64 Engineer AIDA64 Network Audit AIDA64 Business Kommerzielle Nutzung ✘ ✔ ✔ ✔ Diagnose Hardware-Analyse ✔ ✔ ✔ ✔ Software- & Windows-Details ✔ ✔ ✔ ✔ Overclock-Informationen ✔ ✔ ✘ ✔ Systemstabilitätstest ✔ ✔ ✘ ✔ Monitor-Diagnose ✔ ✔ ✘ ✔ CPU-, Speicher- & Festplatten-Benchmarks ✔ ✔ ✘ ✔ Hardware-Überwachung Sensor-Überwachung ✔ ✔ ✔ ✔ Sensorprotokollierung & Benachrichtigungen ✔ ✔ ✘ ✔ OSD-Panel & Desktop-Gadget ✔ ✔ ✘ ✔ Externe LCD- & VFD-Unterstützung ✔ ✔ ✘ ✔ Smartphone- & Tablet-Integration ✔ ✔ ✘ ✔ Betriebszeit- & Ausfallstatistik ✔ ✔ ✔ ✔ Netzwerkaudit Kommandozeilen-Automatisierung ✘ ✔ ✔ ✔ CSV- & XML-Berichte ✘ ✔ ✔ ✔ SQL-Datenbankausgabe ✘ ✘ ✔ ✔ Software-Audit mit Dateiscanner ✘ ✘ ✔ ✔ Remote-Funktionen Grafische Fernsteuerung ✘ ✘ ✘ ✔ Remote-Benutzerüberwachung ✘ ✘ ✘ ✔ Remote-Festplattenüberwachung ✘ ✘ ✘ ✔ Remote-Virendatenbanküberwachung ✘ ✘ ✘ ✔ Automatische Fernberichte ✘ ✘ ✘ ✔ Unternehmensfunktionen Netzwerk-Warnungen ✘ ✘ ✔ ✔ Audit-Manager ✘ ✘ ✔ ✔ Änderungsverfolgung ✘ ✘ ✔ ✔ Ingenieur-Funktionen ACPI-Browser, DRAM-Timings ✘ ✔ ✘ ✔ Logische Prozessorunterstützung 256 2048 2048 2048 Kurz gesagt: Wer nur inventarisieren und Änderungen nachverfolgen möchte, fährt mit Network Audit am günstigsten. Wer zusätzlich Benchmarks oder Fernsteuerung braucht, greift zur Business Edition. Lieferung und Aktivierung 1 · Bestellung Anzahl der zu erfassenden Rechner wählen und Bestellung abschließen. 2 · Lizenzschlüssel Der Key kommt per E-Mail. Sie können gegen Aufpreis auch einen Versand über USB-Datenträger bevo...139,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre administrativen Prozesse effizienter gestalten und gleichzeitig die Datenschutzrichtlinien einhalten?
Unternehmen können ihre administrativen Prozesse effizienter gestalten, indem sie auf digitale Tools und Automatisierung setzen. Durch die Implementierung von Datenschutzmaßnahmen wie Verschlüsselung, Zugriffskontrollen und regelmäßige Schulungen können sie gleichzeitig die Datenschutzrichtlinien einhalten. Zudem ist es wichtig, regelmäßige Audits durchzuführen, um sicherzustellen, dass alle Prozesse den gesetzlichen Anforderungen entsprechen. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Was sind die wichtigsten Maßnahmen, um die Datenschutzrichtlinien in einem Unternehmen oder einer Organisation zu gewährleisten?
Die wichtigsten Maßnahmen sind die Implementierung einer Datenschutzrichtlinie, Schulungen für Mitarbeiter zum Umgang mit personenbezogenen Daten und die regelmäßige Überprüfung und Aktualisierung der Datenschutzmaßnahmen. Zudem ist die Ernennung eines Datenschutzbeauftragten und die Einhaltung gesetzlicher Vorgaben wie der DSGVO entscheidend. Es ist wichtig, Datenschutz als integralen Bestandteil der Unternehmenskultur zu etablieren und Datenschutzverletzungen umgehend zu melden und zu beheben. **
-
Wie kann der Datenrettungsprozess in Bezug auf die IT-Sicherheit und Datenschutzrichtlinien optimiert werden?
Der Datenrettungsprozess kann optimiert werden, indem klare Richtlinien und Verfahren für die Datenwiederherstellung festgelegt werden, die den IT-Sicherheitsstandards und Datenschutzrichtlinien entsprechen. Es ist wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für die richtige Handhabung von Daten und den Umgang mit Datenverlust zu gewährleisten. Die Implementierung von Verschlüsselungstechnologien und Zugriffskontrollen kann dazu beitragen, die Sicherheit der wiederhergestellten Daten zu gewährleisten. Darüber hinaus ist die regelmäßige Überprüfung und Aktualisierung der Datenrettungsprozesse und -richtlinien entscheidend, um sicherzustellen, dass sie den sich ständig ändernden Sicherheits- und Datenschutzanforderungen entsprechen. **
Ähnliche Suchbegriffe für Datenschutzrichtlinien
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
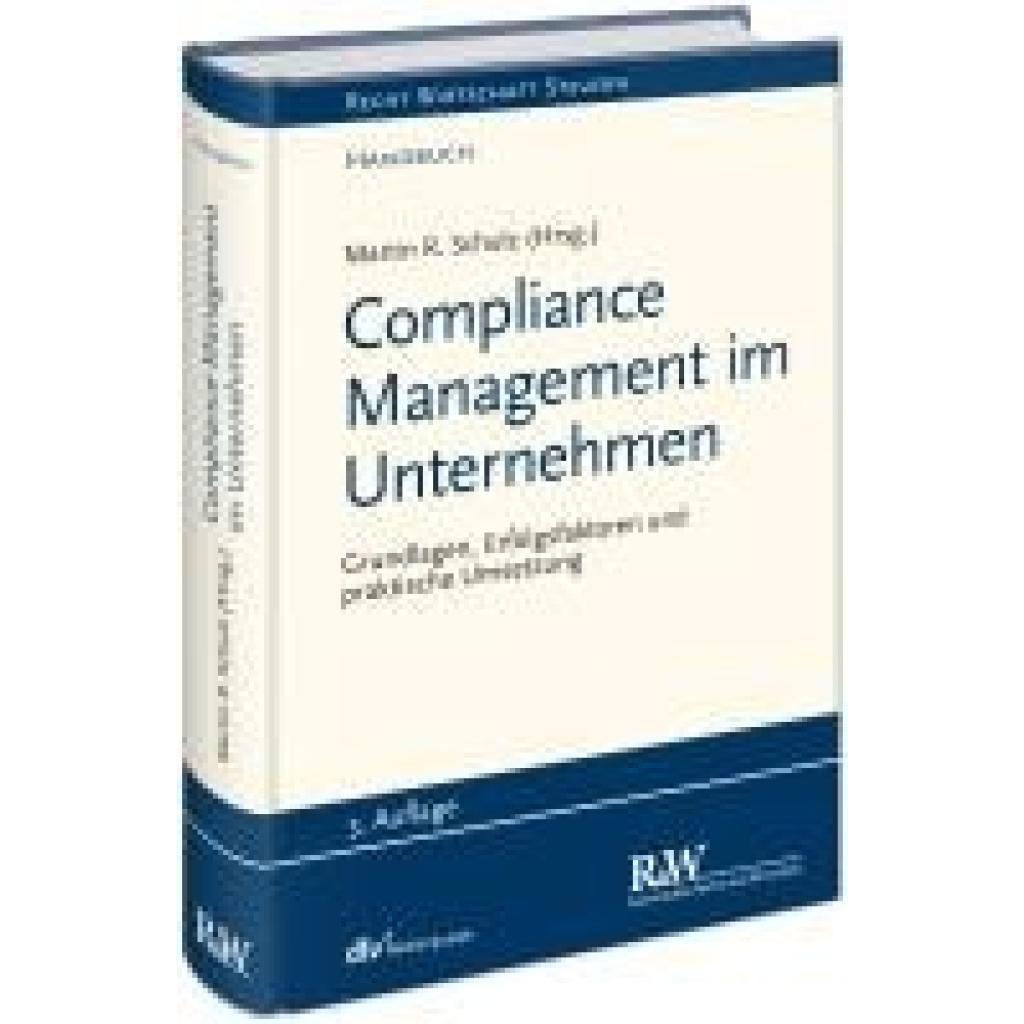
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Sicherheit in einem Gebäude verbessern, ohne gegen Datenschutzrichtlinien zu verstoßen?
Man kann die Sicherheit in einem Gebäude verbessern, indem man auf technologische Lösungen wie Zutrittskontrollsysteme setzt, die personenbezogene Daten verschlüsseln und nur autorisierten Personen Zugang gewähren. Des Weiteren können regelmäßige Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken beitragen. Zudem ist es wichtig, Datenschutzrichtlinien einzuhalten und transparent mit den erhobenen Daten umzugehen. **
-
Muss der Familienmanager der PS4 den Datenschutzrichtlinien zustimmen?
Ja, der Familienmanager der PS4 muss den Datenschutzrichtlinien zustimmen, da er Zugriff auf persönliche Daten und Informationen der Familienmitglieder hat. Durch die Zustimmung zu den Datenschutzrichtlinien bestätigt der Familienmanager, dass er sich der Verwendung und dem Schutz dieser Daten bewusst ist. **
-
Was sind mögliche Bedenken hinsichtlich der neuen Datenschutzrichtlinien?
Mögliche Bedenken hinsichtlich der neuen Datenschutzrichtlinien könnten sein, dass die Privatsphäre der Nutzer nicht ausreichend geschützt wird, dass Unternehmen Schwierigkeiten haben, die komplexen Vorschriften einzuhalten und dass die Umsetzung der Richtlinien zu hohen Kosten führen könnte. **
-
Wie können Unternehmen ihre internen Berechtigungen effektiv verwalten, um die Sicherheit und Datenschutzrichtlinien zu gewährleisten?
Unternehmen können interne Berechtigungen effektiv verwalten, indem sie klare Richtlinien und Rollen definieren, regelmäßige Schulungen für Mitarbeiter durchführen und Zugriffsrechte regelmäßig überprüfen und aktualisieren. Durch die Implementierung von Zugriffskontrollen und Monitoring-Tools können Unternehmen sicherstellen, dass nur autorisierte Personen auf sensible Daten zugreifen können, um die Sicherheit und Datenschutzrichtlinien zu gewährleisten. Eine regelmäßige Überprüfung und Aktualisierung der Berechtigungen sowie die Implementierung von Multi-Faktor-Authentifizierung können zusätzlich dazu beitragen, potenzielle Sicherheitslücken zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.